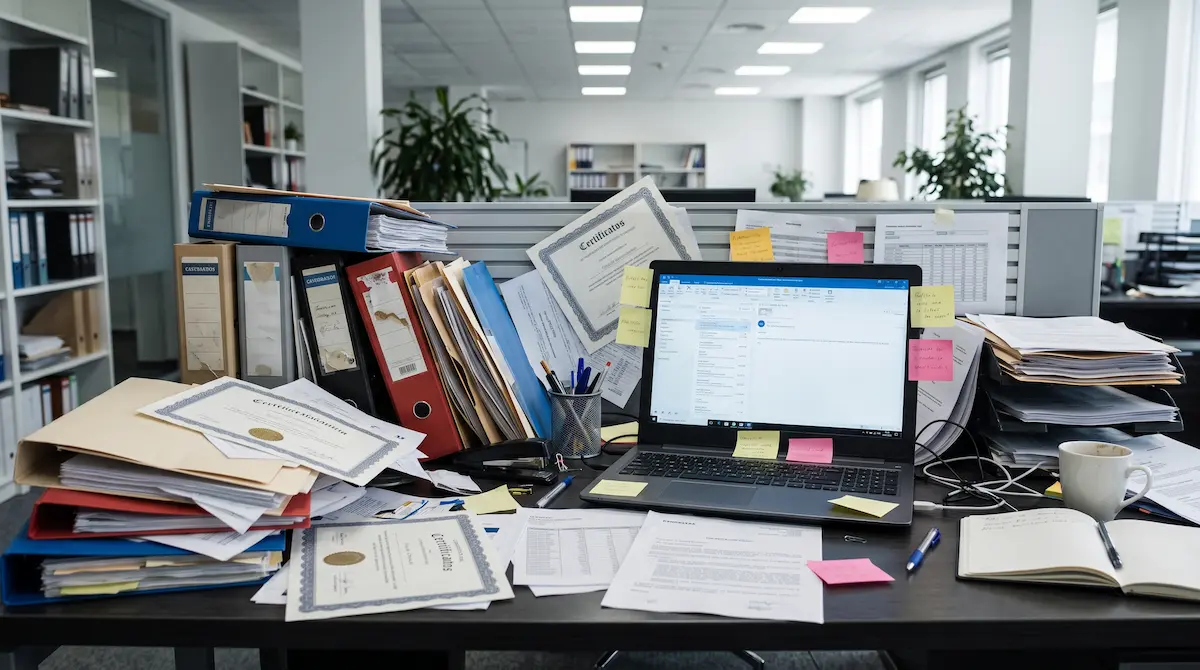
¿Qué sucede cuando una empresa pierde el control de sus certificados digitales?
Cómo evitar usos no autorizados, claves expuestas y vencimientos sorpresa: inventario de certificados, ciclo de vida y qué hacer cuando un trabajador se va.
Un trabajador renuncia, entrega su laptop y su correo se desactiva. ¿Y el certificado digital que usaba para firmar, sigue en algún servidor o carpeta compartida?
¿Qué certificados digitales puede usar una empresa?
Una organización suele manejar varios tipos de certificados según sus actividades, sistemas y obligaciones. Controlar los certificados digitales empieza por saber cuáles tiene y para qué sirve cada uno.
| Tipo | Para qué se usa |
|---|---|
| Emisión de comprobantes electrónicos | En ciertas modalidades de emisión; los requisitos dependen del sistema elegido y de la SUNAT |
| Firma digital | Contratos, informes, actas, órdenes de compra y otros documentos electrónicos |
| Autenticación | Identificar usuarios, sistemas o servicios en determinadas aplicaciones |
| Servidores y servicios tecnológicos | Establecer conexiones seguras e identificar servicios digitales |
| Infraestructura criptográfica | Parte de una infraestructura de clave pública, para emitir o gestionar otros certificados |
No todos tienen el mismo propósito ni los mismos riesgos. Cada uno se administra según su uso, nivel de acceso, vigencia, responsable y consecuencias de perder su control.
¿Qué riesgos hay cuando nadie controla quién usa los certificados?
El riesgo no se limita a que un certificado venza. Empieza antes, cuando la empresa no sabe quién tiene acceso, en qué sistema se usa o qué operaciones permite.
- Uso no autorizado: si varias personas acceden a un certificado o a su clave privada sin controles, es difícil saber quién ejecutó una operación y con qué autorización.
- Firmas sin aprobación: un certificado usado fuera del procedimiento puede firmar documentos que la empresa no revisó.
- Dependencia de una sola persona: si accesos y administración se concentran en un trabajador, su salida puede detener procesos esenciales.
- Interrupciones: sin saber qué sistemas dependen de un certificado, una renovación tardía o un cambio de configuración puede afectar servicios.
- Auditorías difíciles: sin inventario, responsables ni registros de uso, cuesta demostrar que los certificados se gestionan con control.
- Operaciones fraudulentas: una clave privada comprometida puede permitir operaciones no autorizadas, según los permisos y el propósito del certificado.
Piensa en un certificado de firma instalado en un equipo compartido. Si el acceso no está limitado y una persona deja la organización, la empresa podría no saber si todavía puede usarlo. No es solo un problema administrativo: afecta la seguridad y la trazabilidad.
¿Por qué proteger la clave privada y no solo el certificado?
El certificado contiene datos que identifican al titular y lo vinculan con una clave pública. La clave privada asociada es el elemento criptográfico con el que se realizan operaciones como firmar. Proteger una y otra son tareas relacionadas, pero no equivalentes: en muchos casos la clave privada exige la mayor protección, porque su exposición puede permitir que un tercero opere con ella.
Controles que ayudan:
- Restringir el acceso a las personas y sistemas autorizados.
- No compartir contraseñas, archivos de claves ni credenciales entre trabajadores.
- Usar protección acorde al riesgo, como dispositivos criptográficos o servicios de gestión de claves, cuando corresponda.
- Registrar accesos y operaciones administrativas relevantes.
- Diferenciar autenticación y permisos para emitir, aprobar y usar firmas.
- Retirar accesos cuando cambian las funciones de un trabajador o termina su relación con la empresa.
- Tener un procedimiento ante pérdida, sospecha de compromiso o uso no autorizado.
Una clave privada no está protegida solo porque el certificado esté vigente. Si quieres bajar esto a prácticas concretas, revisa las buenas prácticas de seguridad en certificados digitales.
¿Cómo armar un inventario de certificados digitales?
El primer paso para recuperar el control es identificar todos los certificados que la organización usa, incluidos los integrados en aplicaciones, servidores, servicios externos y procesos de terceros. Un inventario útil incluye, como mínimo:
| Campo | Qué permite controlar |
|---|---|
| Identificador | Distinguir cada certificado |
| Titular o entidad | A quién corresponde |
| Tipo y finalidad | Para qué operación o servicio se usa |
| Sistema asociado | Qué aplicación, servidor o proceso depende de él |
| Responsable del negocio | Quién responde por su uso operativo |
| Responsable técnico | Quién administra su configuración y protección |
| Emisión y vencimiento | Planificar renovaciones |
| Estado | Activo, vencido, revocado o pendiente de revisión |
| Custodia | Dónde se gestiona, sin exponer secretos criptográficos |
| Accesos autorizados | Usuarios, sistemas o roles con permisos |
| Renovación o revocación | Cómo actuar ante cambios o incidentes |
Mantenlo actualizado y revísalo cuando se implementen sistemas, se contraten servicios, cambie el personal o se modifique el uso de un certificado. Identifica también los que ya no tienen finalidad: un certificado olvidado en un servidor, una aplicación antigua o una carpeta compartida sigue siendo un riesgo si se puede usar. Si administras certificados de tus clientes en lugar de los tuyos, mira cómo administrar los certificados de tu cartera.
¿Cómo gestionar renovaciones, revocaciones y cambios de responsables?
La administración sigue un procedimiento a lo largo de todo el ciclo de vida:
- Solicitud y autorización: una necesidad identificada, un responsable y una autorización conforme a las políticas de la empresa.
- Registro y asignación: el certificado entra al inventario, con su finalidad, sistema, responsable y permisos documentados.
- Uso y seguimiento: revisión de accesos, operaciones relevantes y cambios en los sistemas que dependen de él, con frecuencia proporcional al riesgo.
- Renovación: alertas y plazos internos. Renovar no es solo obtener otro certificado: hay que actualizar sistemas, probar y retirar el anterior de forma controlada.
- Revocación: si se compromete la clave privada, se pierde el control o cambian las condiciones que justifican el certificado, puede ser necesario solicitarla según el procedimiento del emisor. Se coordina con los procesos dependientes y se conserva evidencia.
- Baja y cierre: comprobar que no queden dependencias activas, retirar accesos y gestionar claves y archivos según tus políticas de seguridad y conservación.
Planifica antes de actuar: revocar sin identificar dependencias puede interrumpir procesos legítimos, y dejar activo un certificado sin necesidad amplía la superficie de riesgo.
¿Qué hacer cuando un trabajador deja de tener autorización?
Su salida o cambio de funciones debe activar una revisión de accesos. No basta con desactivar el correo y recoger el equipo: hay que identificar si tenía acceso a certificados, claves, plataformas de firma o consolas administrativas con las que se opera en nombre de la empresa.
Según a quién pertenezca el certificado, cambia lo que se revisa:
- Del trabajador: si su titularidad y uso siguen justificados; evalúa la revocación según el procedimiento.
- De la organización: quita sus accesos y transfiere formalmente la función a otro responsable.
- De un sistema: revisa quién administraba la configuración y cambia o revoca credenciales si corresponde.
En todos los casos: revisar lo que estaba bajo su responsabilidad, retirar permisos innecesarios, verificar que las operaciones críticas siguen funcionando, actualizar el inventario y guardar la evidencia del cambio. Si hay sospecha de que una clave fue copiada, expuesta o usada sin autorización, activa el procedimiento de incidentes, evalúa el alcance y decide si corresponde revocar el certificado.
¿Qué controles previenen el uso no autorizado?
Ninguna herramienta reemplaza un procedimiento claro y responsabilidades bien asignadas. Combina medidas técnicas, administrativas y organizativas:
- Acceso por funciones: permisos mínimos; administrar un certificado no implica aprobar todo lo que se firma con él.
- Separación de funciones: solicitud, aprobación y ejecución de una firma en roles distintos cuando el riesgo lo justifique.
- Registro de actividades: accesos, cambios de configuración y operaciones relevantes, protegidos contra modificaciones.
- Alertas y revisiones periódicas: además de los avisos de vencimiento, revisar uso, titularidad, permisos y necesidad.
- Protección de claves privadas: no deben circular por correo, carpetas compartidas ni mensajería.
- Procedimiento de incidentes: a quién notificar, cómo restringir el acceso, cuándo pedir revocación y cómo documentar.
- Gestión de terceros: si un proveedor administra certificados o firma por ti, el contrato debe fijar responsabilidades, accesos, notificación de incidentes y devolución o baja de accesos al terminar.
¿Cómo se relaciona esto con la seguridad de la información?
Los certificados pueden sostener procesos críticos, así que su gestión forma parte de la seguridad de la información: identificar riesgos, asignar responsables, documentar procedimientos, revisar accesos y conservar evidencias, además de evaluar qué ocurre si un certificado deja de funcionar o su clave se compromete. En un sistema de gestión de seguridad de la información, estas actividades se vinculan con control de acceso, gestión de identidades, protección de información criptográfica, gestión de cambios y respuesta a incidentes; su aplicación concreta depende del alcance y de los controles que elija cada organización.
El objetivo no es acumular certificados, sino que cada uno tenga finalidad legítima, responsable, protección adecuada y procedimiento de administración.
Conclusión
Gestionar certificados va más allá de recordar vencimientos: implica saber cuáles existen, quién accede, cómo se protegen sus claves y qué hacer ante un incidente. Un inventario y un procedimiento simples ya reducen riesgos y mejoran la trazabilidad.
Este artículo es informativo y no constituye asesoría legal ni de seguridad. Adapta los controles a los riesgos y políticas de tu organización.
Preguntas frecuentes
¿Un certificado vigente es un certificado seguro?
No necesariamente. La vigencia es solo un aspecto. También hay que revisar su finalidad, titularidad, estado, la protección de la clave privada y quién está autorizado a usarlo.
¿Qué pasa si varias personas usan el mismo certificado?
Se dificulta atribuir cada operación y aumenta el riesgo de uso no autorizado. La organización debe evaluar su modelo de acceso y definir autorizaciones y trazabilidad.
¿Se revoca el certificado cuando un trabajador deja la empresa?
No siempre de forma automática. Primero se determina si el certificado pertenece al trabajador, a la organización o a un sistema, y qué procesos dependen de él. Si corresponde, se revoca por el procedimiento del emisor.
¿El inventario debe incluir certificados de proveedores?
Conviene registrar los certificados y servicios de terceros que afecten tus operaciones, con responsabilidades y controles. No implica que debas custodiar las claves privadas del proveedor.
¿Cada cuánto se revisa el inventario?
Según el riesgo y la organización. Además de las revisiones programadas, actualízalo cuando cambien personal, sistemas, proveedores, permisos o servicios.
Siguiente paso
Si ya sabes qué certificados necesitas y quién los usará:
- Certificado Digital para Persona Jurídica: para firmar a nombre de la empresa.
- Certificado Digital para Facturación: para comprobantes electrónicos.
Fuentes
Artículos relacionados
 Seguridad y Fraude
Seguridad en Certificados Digitales: 7 Prácticas para Evitar Riesgos Legales
Aprende cómo administrar la seguridad de los certificados digitales en tu empresa. 7 buenas prácticas para evitar suplantaciones y riesgos legales en Perú.
Leer artículo Partners y Negocios
Cómo administrar los certificados digitales de tu cartera de clientes
Guía operativa para contadores y desarrolladores: cómo llevar el control de vencimientos, renovaciones e incidencias de los certificados de tus clientes.
Leer artículo Normativa y Legal
No basta con firmar un PDF: así debe validarse una firma digital en Perú
La PCM dispone que las entidades públicas validen las firmas digitales con software acreditado en la IOFE. Qué se valida y si hay que firmar cada página.
Leer artículo